©publicdomainpictures.net
Naujausi „Bitcoin“ ir kitų kriptovaliutų kainų „kalniukai“ padarė šią temą neįtikėtinai populiaria. Nors tik prieš metus kriptokursai buvo moksliukų sritis, dabar apie juos kalba visos internetines žiniasklaidos priemonės, o prie jų prisijungė net televizija ir radijas. Nepraeina nei viena diena be naujų ataskaitų iš kriptomarketų. Tačiau sukčiai taip pat nepraleidžia naujų galimybių. Iš tiesų, kriptovaliutos suteikė „fišingui“ (netikroms svetainėms, kuriose galima pavogti naudotojų duomenis) naują paskirtį.
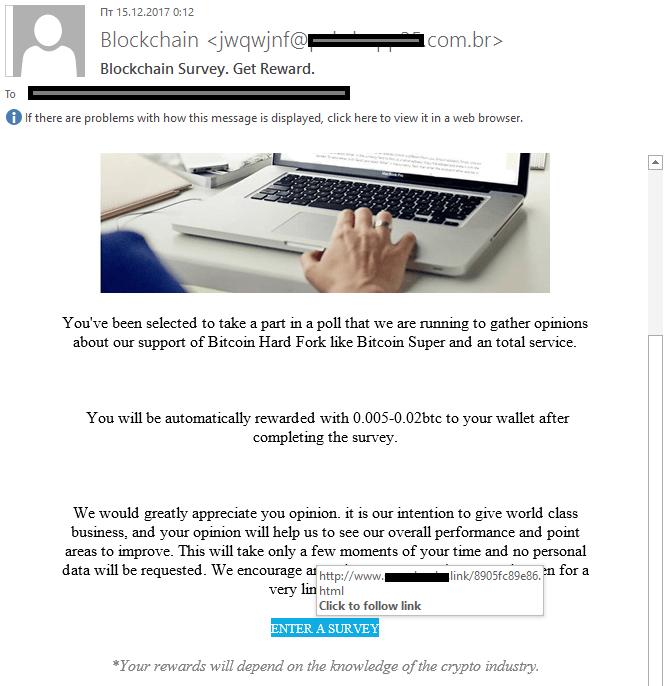
©Pranešimo autorių nuotr.
„Kaspersky Lab“ paaiškins pačią paprasčiausią kriptovaliutos „fišingo“ versiją, kuri naudojasi senu geru elektroninio šlamšto siuntimu. Šiuo atveju siunčiami el. laiškai yra susiję su kriptovaliuta, jos teikėjais, internetinėmis piniginėmis, mainais ir t. t.
Pranešimai yra žymiai išsamesni ir sudėtingesni nei įprastas sukčiavimui skirtas elektroninis paštas. Pavyzdžiui, tai gali būti įspėjimas apie saugumą, kuriame teigiama, kad kažkas tiesiog bandė prisijungti prie jūsų paskyros, o jums tereikia spustelėti nuorodą, kad patikrintumėte ar viskas gerai. Potenciali auka gali gauti tokius pranešimus net iš su kriptovaliuta susijusių svetainių, o tokiu atveju jie nepastebės nieko įtartino.
Arba tai gali būti kvietimas atlikti apklausą apie kriptovaliutas, siūlant gana didelį atlygį už jūsų nuomonę (tarkim, 0,005 „Bitcoin“, kurio vertė šiuo metu apie 50 - 70$). Tereikia paspausti nuorodą. O rezultatas visada toks pats: nukentėjusysis nukreipiamas į netikrą kriptovaliutos svetainės versiją ir ten jo paprašoma įvesti savo el. piniginės kredencialus. Populiariausios „Bitcoin“ internetinių piniginių svetainės atrodo gana paprasta ir yra lengvai atpažįstamos, o tai padeda nusikaltėliams sukurti įtikinamas imitacijas.
Neseniai buvo atrasta sudėtingesnė kriptofišingo schema, kurioje naudojami kai kurie įdomūs, tarkim, „Facebook“ ypatumai. Štai kaip tai veikia.
- Apgavikai susiranda kriptovaliutos bendruomenę ir sukuria „Facebook“ puslapį su tokiu pačiu pavadinimu ir dizainu kaip oficialus bendruomenės puslapis. Šiam netikram puslapiu jie pasirenka ir labai panašų adresą, dažniausiai jis skiriasi tik viena raide nuo originalo.
- Tada iš netikro puslapio sukčiai siunčia „fišingo“ žinutes tikrosios bendruomenės nariams. Šiam tikslu asmeniniai pranešimai nėra tinkami dėl įvairių priežasčių (pvz., paprastam vartotojui jie negali būti siunčiami sukurto puslapio vardu). Taigi, sukčiai sugalvoja įdomių triukų: norėdami atkreipti kito asmens dėmesį jie nukopijuoja pasirinktos aukos profilio nuotrauką į savo puslapį ir juos ten pažymi. Klasta slypi tame, kad profilio nuotrauka matoma visiems vartotojams ir neįmanoma sustabdyti kitų žmonių ją pasidalinti ar priskirti „Facebook“ žymą, taigi apgaulė yra efektyvi net ir su tais žmonėmis, kurie saugo savo privatumą. Vienintelis būdas apsisaugoti nuo tokios veiklos, tai išjungti pranešimus apie nežinomų vartotojų, puslapių ir bendruomenių sukurtas žymas.
- Didžiausia susidomėjimą kelia pranešimo tekstas, kurį sukčiai naudoja privilioti savo grobį. Pavyzdžiui, pranešime gali būti sakoma, kad vartotojas yra vienas iš 100 laimingų, kurie pasidalins 20,72327239 (taip, skaičiai tokie tikslūs) kriptovaliutos vienetus už lojalumą šiai platformai. Ir, žinoma, yra nuoroda kaip gauti šį laimėjimą. Atkreipkite dėmesį į tai, kad pranešime yra išsamios prizų gavimo sąlygos (pvz., minimalus operacijų skaičius platformoje). Kartu su nepaprastai tiksliu bei nelabai dideliu, bet pagrįstu laimėjimu (apie 100$ - 200$), visa tai atrodo labai įtikinamai.
„Kaspersky Lab“ ekspertų patarimai, kaip apsisaugoti nuo kriptofišingo:
- Visada labai įdėmiai patikrinkite kiekvieną nuorodą. Žinutėse gautų nuorodų geriau net nespauskite, vietoj to įveskite paslaugos tiekėjų adresą į savo interneto naršyklės paieškos juostą.
- Kruopščiai peržiūrėkite savo privatumo nustatymus, kad išvengtumėte apgaulingų scenarijų „Facebook“ programoje. Čia galite sužinokite, kaip tai padaryti. Taip pat gera idėja sukonfigūruoti „Facebook“ pranešimus - apie tai taip pat esame parengę pranešimą.
- Naudokite antivirusinį sprendimą su specialia „antifišingo“ apsauga pvz., Kaspersky Internet Security.