©inquisitr.com
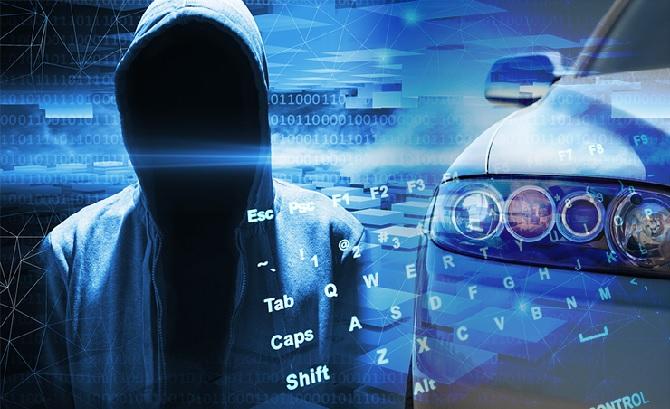
„Kaspersky Lab“ ekspertai išnagrinėjo kelių žinomų automobilių gamintojų programų, naudojamų nuotoliniam automobilių valdymui, saugumą. Bendrovės ekspertai nustatė, kad visos programos turi tam tikrų saugumo spragų, kurios potencialiai gali leisti nusikaltėliams padaryti didelę žalą prijungtų automobilių savininkams.
Per pastaruosius kelerius metus automobiliai pradėti jungti prie interneto. Ryšiai apima ne tik jų informacinės programinės įrangos sistemas, bet ir kritines sistemas, pavyzdžiui, durų spynas ir užvedimą.
Pasitelkiant mobiliąsias programas dabar galima gauti transporto priemonės vietos koordinates, maršrutą, atidaryti duris, užvesti variklį ir kontroliuoti kitas automobilio funkcijas.
Viena vertus, tai labai naudinga. Kita vertus, kaip gamintojai apsaugos šias programas nuo kibernetinių išpuolių rizikos?
Siekdami tai išsiaiškinti, „Kaspersky Lab“ ekspertai išbandė septynias automobilių gamintojų sukurtas nuotolinio automobilio kontrolės programas, kurios, remiantis „Google Play“ statistika, buvo atsisiųstos dešimtis tūkstančių, o kai kuriais atvejais – iki penkių milijonų kartų.
Tyrimas nustatė, kad kiekviena tirtų programų turi keletą saugumo spragų.
Aptiktos saugumo spragos:
- Nėra apsaugos nuo atvirkštinės inžinerijos programos. Pakenkti norintys naudotojai gali suprasti, kaip programa veikia, ir rasti pažeidžiamumą, kuris leistų gauti prieigą prie serverio infrastruktūros ar prie automobilio multimedijos sistemos.
- Nėra vientisumo patikrinimo kodo, kuris yra svarbus, nes leidžia nusikaltėliams į programą įtraukti savo kodą ir pakeisti originalią programą.
- Nėra „Root“ teisių (kai suteikiamos visos teisės prie sistemos, t. y. priėjimas prie sisteminių failų, prie kurių paprastai nebūtų galima prieiti) aptikimo metodo. Šios teisės „Trojos“ virusams atveria beveik begalines galimybes ir programą palieka beginklę.
- Trūksta apsaugos nuo perdengiamų programų metodų. Tai padeda kenkėjiškoms programoms parodyti netikrus langus ir pavogti naudotojų duomenis.
- Vardai ir slaptažodžiai saugomi paprastu tekstu. Išnaudodamas šią silpnybę, nusikaltėlis gana lengvai gali pavogti naudotojų duomenis.
Užpuolikas gali užvaldyti automobilį, atrakinti duris, išjungti apsaugos signalizacija ir teoriškai pavogti automobilį.
Kiekvienu atveju išpuolis reikalauja šiokio tokio papildomo pasirengimo, pavyzdžiui, vilioja savininkus įdiegti specialiai parengtą kenkėjišką programą, kuri užvaldytų įrenginį ir suteiktų prieigą prie automobilio valdymo.
Tačiau „Kaspersky Lab“ ekspertai, tirdami kitas kenkėjiškas programas, taikomas siekiant pavogti internetinės bankininkystės duomenis ir kitą svarbią informaciją, padarė išvadą, kad socialinės inžinerijos metodus taikantys patyrę nusikaltėliai lengvai atliktų pasiruošimo darbus, jei nuspręstų medžioti prijungtų automobilių savininkus.
„Pagrindinė mūsų tyrimo išvada yra, kad prijungtiems automobiliams dabar taikomos programos negali atlaikyti kenkėjiškų programų išpuolių. Rūpinantis prijungtų automobilių saugumu, reikėtų ne tik atsižvelgti į serverio infrastruktūros saugumą. Automobilių gamintojai turės eiti tuo pačiu keliu, kaip bankai su savo programomis.
Iš pradžių internetinės bankininkystės programos neturėjo visų mūsų tyrime išvardytų saugumo funkcijų. Po išpuolių prieš bankų programas daugelis finansinių institucijų pagerino savo produktų saugumą.
Laimė, mes dar neaptikome jokių išpuolių prieš automobiliams valdyti taikomas programas, o tai reiškia, kad automobilių pardavėjai dar turi laiko pasitaisyti. Kiek laiko turi, tiksliai nežinome.
Šiuolaikiniai „Trojos“ virusai labai lankstūs – vieną dieną jie gali elgtis kaip įprasta programa, o kitą – lengvai atsisiųsti naują konfigūraciją ir nusitaikyti į naujas programas. Išpuolių situacija iš tiesų keičiasi labai greitai“, – sako Viktoras Čebyševas (Victor Chebyshev), „Kaspersky Lab“ saugumo ekspertas.
„Kaspersky Lab“ ekspertai pataria prijungtų automobilių naudotojams taikyti šias priemones, siekiant apsaugoti savo automobilius ir asmeninius duomenis nuo galimų kibernetinių išpuolių:
- „Android“ įrenginiui negalima suteikti išskirtinių teisių, nes kenkėjiškoms programoms tai atvers beveik neribotas galimybes.
- Išjungti galimybę įdiegti programas iš kitų neoficialių programų parduotuvių.
- Nuolat atnaujinti įrenginio operacinės sistemos versiją, taip mažinant programinės įrangos pažeidžiamumą ir išpuolio riziką.
- Siekiant apsaugoti savo prietaisą nuo kibernetinių išpuolių, įdiegti patvirtintą saugumo sprendimą.
Išsamiai apie prijungtų automobilių grėsmes galite sužinoti tinklaraštyje Securelist.com.